韬安说 | 韩国AI训练真的免除个人二次同意了吗?
一、韩国AI训练“免同意”之说辨正
2026年8月20日,韩国国会通过《个人信息保护法》(下称“PIPA”)修正案,新增人工智能训练利用个人信息的专门规定。部分媒体以“免同意”概括这一修订,标题式的表述容易让人理解为:已合法收集的个人信息改用于人工智能训练时,无需再次取得信息主体同意。这一理解并不完全准确。
实际情况是,已合法收集的个人信息改用于人工智能训练时,确可在满足法定要件的前提下不再重新取得同意,但该法定要件要求严苛,且须经保护委员会逐案审批,并非无条件豁免。下文先结合新增条款逐条说明规范内容,再与欧盟、日本、新加坡及东南亚诸国的相关规则作横向比较,最后梳理国内从业者赴韩开发人工智能产品的实操要点。
二、韩国新条款到底规定了什么
(一)修法背景、目的
2026年7月29日,韩国第2220246号法案「개인정보보호법일부개정법률안」的提案理由载明:现行法原则上禁止超出原目的使用数据,但影像、语音、图像等人工智能训练所必需的信息,仅靠匿名化或假名化往往难以达到效果,故在满足要件并经PIPC审议、议决的前提下,允许将合法收集的个人信息用于人工智能技术开发,同时兼顾数据利用与个人权益保护。韩国个人信息保护委员会(PIPC)在修正案通过当日(即2026年8月20日)发布的官方新闻稿进一步说明,此次修法旨在回应业界为增强人工智能产业竞争力而对高质量训练数据的需求;既有的规制沙盒仅能限时例外,难以满足长期需要,故有必要在总管个人信息保护的专门监督体系下,新设这一专门的法律依据。
(二)第28条之12:“同意”之外的另一条合法依据
修正案中新增的条款,第28条之12是核心。它针对的是这样一种情形:处理者手里有一批依法合规收集的个人信息,现在想把这些信息用在当初收集时约定之外的目的,也就是拿来开发人工智能技术。按PIPA的一般规则,这种“目的外利用”原则上是不允许的,本条款则为其开了一个例外。需要说明的是,本条并未取消“同意”这一基础,而是在同意之外增设了一条并行的合法依据;但例外并非无条件,援用者须同时符合几大条件。
依本条第1项,本条先限定适用范围:个人信息须依本法或其他法令合法收集、利用须超原目的、目的须为开发人工智能技术(含性能改善)。
依本款第1项,本条先限定适用范围:个人信息须依本法或其他法令合法收集、利用须超原目的、目的须为开发人工智能技术(含性能改善)。在此前提下,还须同时具备三要件:其一,参酌所处理信息的特性及其与人工智能技术开发的关联,仅以匿名或假名处理难以完成开发(第1款);其二,已依总统令基准备置安全措施,同时含技术、管理、物理措施或云端等追加措施(第2款);其三,开发目的含增进公共利益或保护信息主体、第三人利益、增进社会利益之一,且不当侵害之虞显著低下(第3款)。
须注意两点。其一,第1款以“仅以匿名或假名处理难以完成开发”为前提,故本条具有补充性,得以匿名或假名完成开发者不得援用。其二,第3款将开发目的限于含公共利益或利益增进之情形,纯商业利益且无关公益的训练能否满足,尚待保护委员会审议基准及总统令细则明确。
第4项规定简化程序:申请内容与此前已审议、议决的人工智能技术、服务实质相同或类似者,得依保护委员会公告方法简化审议、议决,减轻同类申请负担。
该条韩文原文与中文译文如下。
滑动阅读
韩文原文
제28조의12(인공지능기술 개발을 위한 개인정보의 이용) ① 개인정보처리자는 인공지능기술 개발(성능 개선을 포함한다. 이하 이 절에서 같다)을 위하여 다음 각 호의 요건을 모두 갖추고 제2항에 따른 보호위원회의 심의·의결을 거친 경우에는 이 법 또는 다른 법령에 따라 적법하게 수집한 개인정보를 당초 수집한 목적 외로 이용할 수 있다.
1. 영상, 음성, 이미지, 부호 및 문자 등 처리되는 정보의 특성, 인공지능기술 개발과의 관련성 등을 고려하였을 때 익명 또는 가명으로 처리하여서는 인공지능기술 개발이 어려울 것
2. 개인정보의 안전한 처리를 위한 기술적·관리적·물리적 조치가 된 환경에서 처리하거나 클라우드 환경 등 개별 상황에 따른 추가적 안전조치를 이행하는 등 대통령령으로 정하는 기준에 따른 안전장치를 마련하였을 것
3. 인공지능기술 개발의 목적이 다음 각 목의 어느 하나를 포함하고 있는 경우로서 정보주체 또는 제3자의 이익을 부당하게 침해할 우려가 현저히 낮을 것
가. 공공의 이익 증진을 위한 경우
나. 정보주체 또는 제3자의 이익을 보호하거나 사회적 이익 증진을 위한 경우
② 개인정보처리자는 제1항에 따라 개인정보를 이용하려는 경우에는 같은 항 각 호의 요건을 갖추었는지 여부에 대하여 보호위원회의 심의·의결을 받아야 한다. 이 경우 보호위원회는 정보주체의 권리 보장 및 개인정보의 안전한 처리를 위하여 필요한 범위에서 조건을 붙일 수 있다.
③ 보호위원회는 민감정보·고유식별정보 등의 처리 여부, 정보주체의 권리 또는 이익에 미치는 영향 및 위험의 정도 등을 고려하여 대통령령으로 정하는 기준에 해당하는 경우에는 제2항에 따른 심의·의결 전에 해당 개인정보처리자에게 기간을 정하여 개인정보 처리로 인한 위험요인 분석과 개선사항 도출을 위한 평가(이하 "위험요인평가"라고 한다)를 하고 그 결과를 제출하도록 하여야 한다.
④ 보호위원회는 제2항에 따른 심의·의결을 요청한 내용이 종전에 보호위원회의 심의·의결을 거친 인공지능 기술·서비스의 내용·방식·형태 등과 실질적으로 동일하거나 유사한 경우로서 대통령령으로 정하는 경우에는 보호위원회가 정하여 고시하는 방법에 따라 심의·의결 절차를 간소화할 수 있다.
⑤ 개인정보처리자는 제1항 및 제2항에 따라 보호위원회의 심의·의결을 받아 개인정보를 이용하려는 경우에는 개인정보를 이용하는 목적과 유형을 제30조에 따른 개인정보 처리방침에 포함하여야 한다.
⑥ 보호위원회는 제2항에 따라 심의·의결한 때에는 다음 각 호의 사항을 인터넷 홈페이지 등에 공개하여야 한다.
1. 심의·의결을 요청한 자와 그 주요 내용
2. 제3항에 따른 위험요인평가 결과를 요약한 내용
⑦ 제2항 및 제3항에서 규정한 사항 외에 보호위원회에 심의·의결을 요청하는 방법, 보호위원회가 부여하는 조건, 세부 심의 기준 및 절차, 위험요인평가 등에 필요한 사항은 대통령령으로 정한다.
【译文】
第28条之12(为人工智能技术开发之个人信息利用)
①个人信息处理者为开发人工智能技术(含性能改善,本节内以下同),具备下列各款要件,并经保护委员会依第2项所为之审议、议决者,得将依本法或其他法令合法收集之个人信息,超出当初收集之目的而利用之。
1.参酌所处理之影像、语音、图像、符号及文字等信息之特性、与人工智能技术开发之关联性等,以匿名或假名处理将难以进行人工智能技术开发;
2.于已为个人信息之安全处理采取技术性、管理性、物理性措施之环境中处理,或履行云端环境等依个别情形之追加安全措施等,已依总统令所定基准备置安全措施;
3.人工智能技术开发之目的包含下列各项之一,且不当侵害信息主体或第三人利益之虞显著低下:
(1)为增进公共利益之情形;
(2)为保护信息主体或第三人之利益,或增进社会利益之情形。
②个人信息处理者依第1项欲利用个人信息者,应就是否具备同项各款要件,受保护委员会之审议、议决。于此情形,保护委员会得于为保障信息主体权利及个人信息安全处理所必要之范围内,附加条件。
③保护委员会考量敏感信息、固有识别信息等之处理与否、对信息主体权利或利益之影响及危险程度等,于符合总统令所定基准者,应于依第2项为审议、议决前,定相当期间,命该个人信息处理者实施旨在分析因个人信息处理所生危险因素并导出改善事项之评估(下称“危险因素评估”),并提交其结果。
④保护委员会于依第2项请求审议、议决之内容,与先前经保护委员会审议、议决之人工智能技术、服务之内容、方式、形态等实质上相同或类似,且符合总统令所定情形者,得依保护委员会所定并告示之方法,简化审议、议决程序。
⑤个人信息处理者依第1项及第2项经受保护委员会审议、议决而欲利用个人信息者,应将利用个人信息之目的与类型,纳入依第30条所定之个人信息处理方针。
⑥保护委员会依第2项为审议、议决时,应将下列各款事项公开于互联网主页等:
(1)请求审议、议决者及其主要内容;
(2)依第3项所为危险因素评估结果之摘要。
⑦除第2项及第3项所定事项外,向保护委员会请求审议、议决之方法、保护委员会附加之条件、详细审议基准及程序、危险因素评估等必要事项,由总统令定之。
(三)第28条之15:其他限制条款不再适用
第28条之12虽赋予处理者超目的利用的合法依据,但PIPA中尚有若干条款构成障碍:第18条原则上禁止目的外利用与提供;敏感信息及固有识别信息受第23条、第24条特别限制;数据委托境外处理的,还受第28条之8出境限制。若这些条款继续适用,第28条之12的授权将无从落实。
第28条之15的功能正在于此:经保护委员会审批,上述限制条款在审批范围内不再适用,授权方得实际生效。具体而言,不适用的条款分为三类:
一是目的外利用及其配套义务(第18条至第20条之二);
二是敏感信息、固有识别信息、居民登录号码的特殊限制(第23条、第24条、第24条之二);
三是影像信息处理设备的设置与运营限制(第25条、第25条之二),以及个人信息出境规定(第28条之8,限于向境外委托处理的情形)。
该条韩文原文与中文译文如下。
(四)第28条之13与14:监督与限制
第28条之12赋予的处理权限并非一劳永逸。韩国在授权之外另设两道事后机制,形成“授权—监督—限制”的闭环。
一是持续监督。保护委员会对已批准事项应定期检查履行情形,必要时可要求处理者提交相关资料,跟踪其是否偏离原经批准的内容。
二是终止与限制。第28条之14列明五种应当限制或终止处理的情形:以虚假或不正当手段取得审批;不再具备法定要件;未满足附加条件;获批后六个月内无正当理由未开始处理;因重大情事变更显见无法达成目的。
上述情形一旦成立,委员会即须收回授权,限制或终止决定本身亦须经审议、议决,处理者并须及时采取必要措施、将结果报告委员会。
两条韩文原文与中文译文如下。
概括而言,上述四条共同构成一个相互衔接的整体:第28条之12新设了独立于“同意”之外的法定依据,第28条之15使原本构成障碍的条款不再适用,第28条之13赋予保护委员会持续监督的权限,第28条之14规定了保护委员会限制、终止处理的情形。由此,韩国采取的是“法定依据+个案审批+条款不再适用”的结构,须经保护委员会逐案审议、议决方得利用,而非一经列入清单即自动放行的白名单。
三、其他法域比较:人工智能训练利用个人信息的合法路径
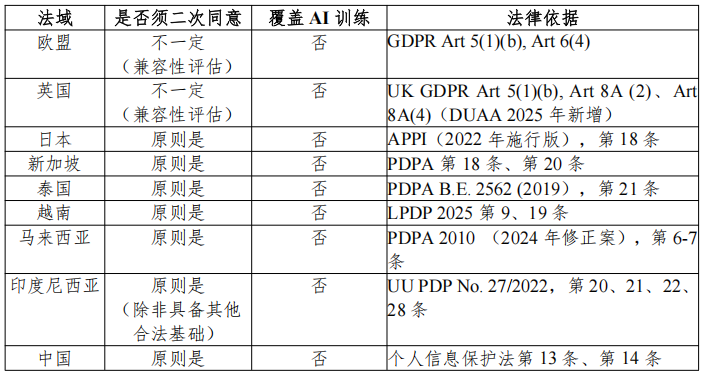
上文已经说明,韩国允许已合法收集的个人信息在满足严苛的法定要件并经审批的前提下,改用于人工智能训练可无需再次取得同意。其他法域就同一问题如何处理,规则各有差异。以下先以总表呈现各法域现行规则,再说明韩国的特别之处。
(一)对比总表
针对“已合法收集的个人信息用于AI训练是否需要再次同意”这一问题上,其他法域观点目前高度趋同:
(二)韩国的特别之处
在“已合法收集的个人信息用于AI训练是否需要二次同意”这一问题上,各国立场总体上分殊,相比之下,韩国特别之处有二:
第一,立法层面:以成文法专条回应目的外利用,并以审批替代再次同意。此次修法之前,已合法收集的个人信息改用于AI训练,超出原目的,各国原则上均要求重新取得同意。韩国第28条之12则直接以成文法规定已合法收集的个人信息,在满足要件并经PIPC审批的前提下,不需要再次取得同意即可用于AI技术开发。这是全球主要法域中,首个以成文法正面回应“原始个人信息目的外利用”问题的立法例。
第二,程序层面:以先例简化实现规则的动态累积。第28条之12第4项规定,申请内容与此前已审议、议决的人工智能技术、服务的内容、方式、形态等实质相同或类似者,可以简化审议、议决程序。这一安排使已决先例在事实上成为后续同类申请的参照,通道随实践逐步拓宽。
同时须厘清这条通道的边界。第28条之12第1项第3款将开发目的限定于增进公共利益、保护信息主体或第三人利益、增进社会利益之一,并要求不当侵害之虞显著低下;纯粹商业利益、与公益无涉的训练能否满足该项要件,尚待保护委员会审议基准及总统令细则明确。就此而言,“受控”并非修辞,而是可资检验的法定门槛。
综上,韩国的特别之处恰恰在于其不是无条件豁免,而是以成文专条明确豁免“已收集数据用于AI训练”的再次同意义务,并以监管者的逐案审批替代之。成文法层面的明确性,加上事前审批的强控制,构成韩国在比较法上的独特位置。
四、中国企业在韩开发AI的合规路径
对中国企业而言,韩国此次修法创设的专门通道具有较为显著的制度优势。如前文所分析,在已合法收集的个人信息用于人工智能训练(目的外利用)这一维度上,以成文法明确豁免再次同意义务、并配套监管背书的立法例,在主要法域中较为少见。企业一经获批,超目的利用个人信息即取得法定依据,合规确定性相对较高,有意赴韩开发人工智能产品的中国企业,可从以下方面前置布局:
第一,通道适配性评估。核对手中数据是否同时满足三项前提(合法收集、超出原目的、为开发人工智能技术)与三项实质要件(仅以匿名化或假名化处理难以完成开发;已依总统令标准备置安全措施;开发目的包含增进公共利益或利益增进且侵害之虞显著低下)。若数据资产以公开网络数据为主,或经匿名化即可满足训练需求,则本条未必是最优路径;若涉及影像、声纹、行为数据等难以匿名化的高质量数据,且开发目的与公共利益相关,则可重点评估适用本条的可能性。
第二,尽早介入审批程序。审批属前置许可,宜在项目立项阶段即与个人信息保护委员会建立沟通,了解材料要求与审查倾向。待审议基准及总统令细则发布后,可第一时间提交完整申请;与已决先例实质相同或类似者,得依简化程序办理,缩短审批周期。
第三,预置安全措施体系。在法规细则出台前,可先行参照《个人信息保护法》一般标准(第29条)及行业实践,搭建技术、管理、物理三位一体的安全体系,将云端环境等追加措施一并纳入。待细则发布后,再根据具体要求做针对性补强。
第四,高风险数据专项评估。涉及人脸、声纹等敏感信息或固有识别信息的,须预留危险因素评估的时间与预算。评估应覆盖数据类型、处理规模、再识别风险、对信息主体权益的影响等维度,形成可提交保护委员会的书面材料。
第五,建立持续合规机制。获批后须公示申请人及主要内容、危险因素评估结果摘要,并载入个人信息处理方针;同时建立内部合规日历,跟踪六个月启动期限、定期检查、资料提交等持续义务,防范授权因程序疏失而灭失。
五、结语
韩国此次修订《个人信息保护法》,新增专门条款规定:若满足严格法定要件,并经个人信息保护委员会逐案审批,用于AI 训练的数据处理活动原则上可免于二次取得信息主体同意。此种立法路径,在全球主要法域中相对少见。
对于赴韩经营的中国企业而言,该审批通道有望提升相关场景下的合规确定性。企业如顺利取得审批,超收集目的使用个人信息的行为或将获得相应法定基础与监管层面的认可。但该审批带来的合规便利并非毫无约束,企业仍需持续遵守法定条件、安全保障、事后监督、数据处理限制等多项义务,完整的合规责任链条并未中断。建议有意布局韩国AI业务的企业,可提前开展内部数据盘点,评估自身业务适配该审批路径的可行性,同步筹备数据安全方案与供应链合规建设。后续待相关审议基准、总统令配套细则落地后,可视情况适时提交申请,以期争取潜在的先发机遇。
参考资料:
[1]韩国国会立法信息系统,第2220246号法案《개인정보보호법일부개정법률안(대안)》,参考链接:https://opinion.lawmaking.go.kr/gcom/nsmLmSts/out/2220246/detailRP。
[2]韩国个人信息保护委员会(PIPC),《为安全开展人工智能开发新设个人信息利用特例,〈个人信息保护法〉修正案国会全体会议通过》,参考链接:https://www.pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=12391](https://www.pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=12391。
[3]欧盟:《通用数据保护条例》(General Data Protection Regulation),第5条第1款第(b)项、第6条第4款。
[4]英国:UK GDPR Article 5(1)(b), Article 8A, Annex 2(经DUAA 2025修订)。
[5]日本:《个人信息保护法》(個人情報の保護に関する法律)(2022年施行版),第18条。
[6]新加坡:《个人数据保护法》(Personal Data Protection Act),第18条、第20条。
[7]泰国:《个人数据保护法》(Personal Data Protection Act B.E. 2562),第21条。
[8]越南:《个人数据保护法》(Law on Personal Data Protection),第9条、第19条。
[9]马来西亚:《个人数据保护法》(Personal Data Protection Act 2010),第6条、第7条。
[10]印度尼西亚:《个人数据保护法》(Law No. 27 of 2022 on Personal Data Protection),第20、21、22、28条。
[11]中国:《中华人民共和国个人信息保护法》,第13条、第14条。
 (+86) 10-65403885
 ta@taoanlaw.com
 北京市朝阳区自空间CBD写字园C座C3A
 关注视频号
 关注公众号